
Klarheit für die Geschäftsleitung
Geschäftliche Auswirkungen, neun Testziele und die Entscheidungen für den Vorstand.
FALLSTUDIE MEGABANK AG · KOSTENLOSER BERICHT
Sehen Sie sich einen fiktiven Pentest-Bericht für eine Bank mit 68 Seiten an: Feststellungen, Nachweise und Behebung. Sehen Sie acht Seiten ein und fordern Sie anschließend das englischsprachige PDF per E-Mail an.
Prüfen Sie WAF-Umgehungsanfragen, Shell-Ausgaben, Ergebnisse der Zahlungs-API und erneute Testnachweise aus einer fiktiven Bankprüfung.
68 Seiten · PDF · Von Atlant Security
Fiktive Fallstudie. Keine Kundeninformationen.
EIN BERICHT, DEN SIE HINTERFRAGEN KÖNNEN
Lesen Sie, was die Tester gescannt, übermittelt und verifiziert haben. Verfolgen Sie die blockierte Anfrage, die erfolgreiche Payload, den daraus resultierenden Shell-Kontext und die nachgelagerten API-Änderungen – mit Zeitstempeln, Auszügen aus den Nachweisen und den Kontrollen, die einen weitergehenden Zugriff verhindert haben.
Megabank AG, ihre Lieferanten und sämtliche Testergebnisse sind fiktiv. Dies ist ein originelles Muster von Atlant Security, kein Kundenergebnis und keine regulatorische Bescheinigung.
BERICHT ÖFFNEN
Sehen Sie ausgewählte Seiten aus dem Bericht durch.
Fordern Sie das vollständige PDF an, wenn Sie bereit sind.
Projekt Meridian: eine fiktive Übung der Megabank AG mit drei kritischen Funktionen, drei Szenarien und zwölf Feststellungen. Alle Systeme, Beteiligten und Ergebnisse sind erfunden.
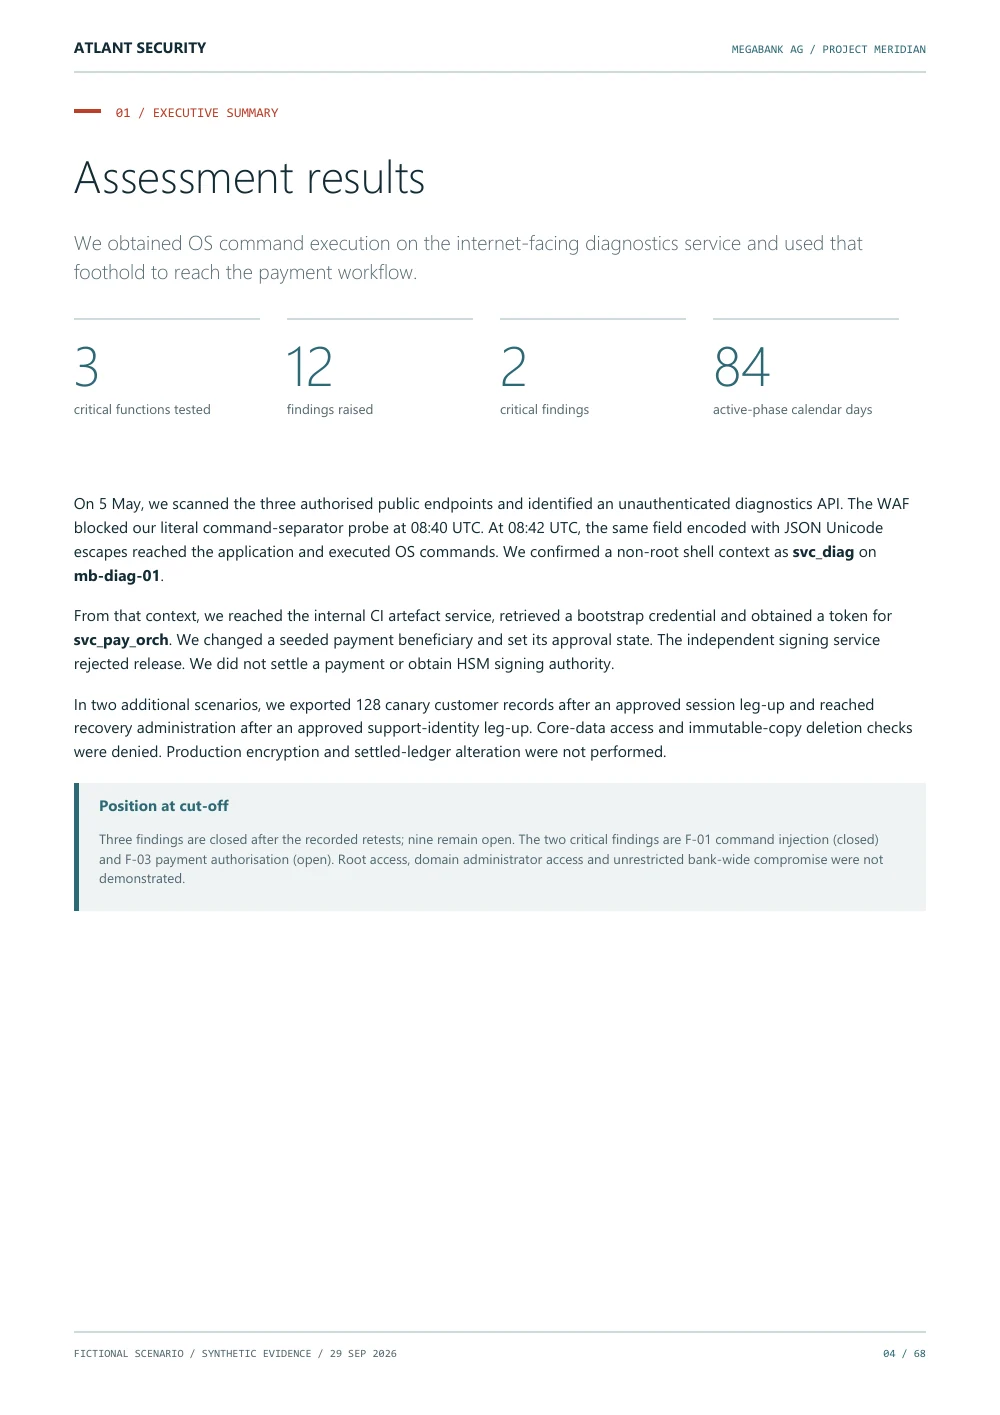
Das Team erlangt auf einem über das Internet erreichbaren Diagnosehost Befehlsausführung ohne Root-Rechte, greift auf CI zu und verwendet ein Service-Token, um eine Canary-Zahlung zu ändern. Die Zusammenfassung trennt diese nicht unterstützte Angriffskette von den Ergebnissen mit Unterstützung durch CRM und Wiederherstellung und benennt die wirksamen Kontrollen für Signierung, Kerndaten und unveränderliche Kopien.
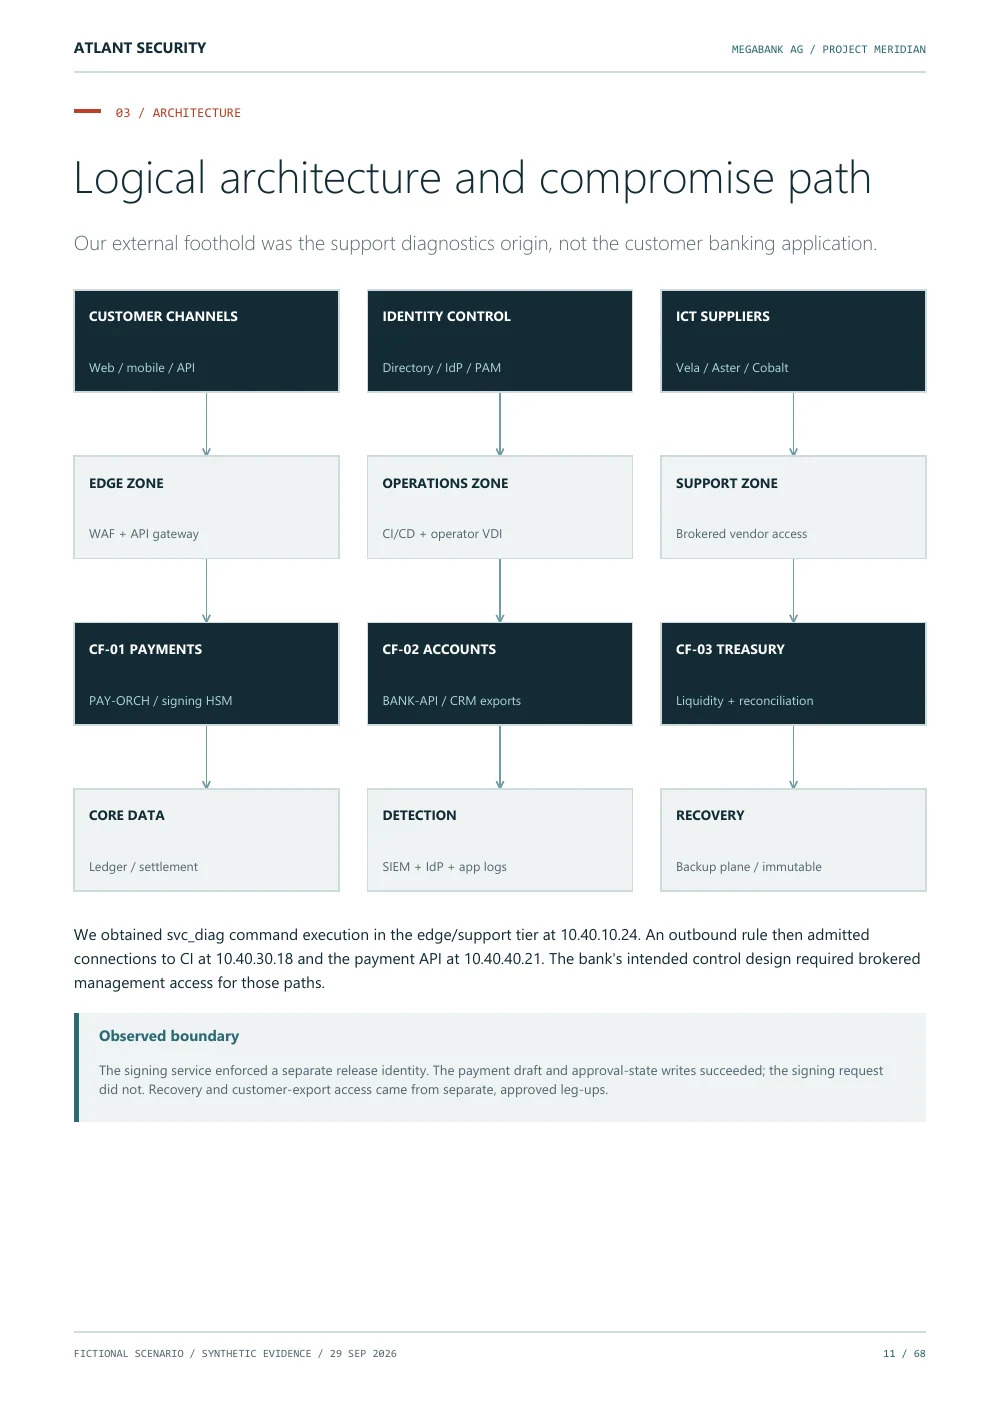
Die Architektur verbindet Kundenkanäle, Identitäten und Lieferanten mit den Perimeter-, Betriebs- und Supportzonen. Zahlungen, digitale Konten und das Treasury hängen von Kerndaten, Erkennung und Wiederherstellung ab. Pfeile stellen logische Abhängigkeiten dar, keinen uneingeschränkten Netzwerkzugriff.
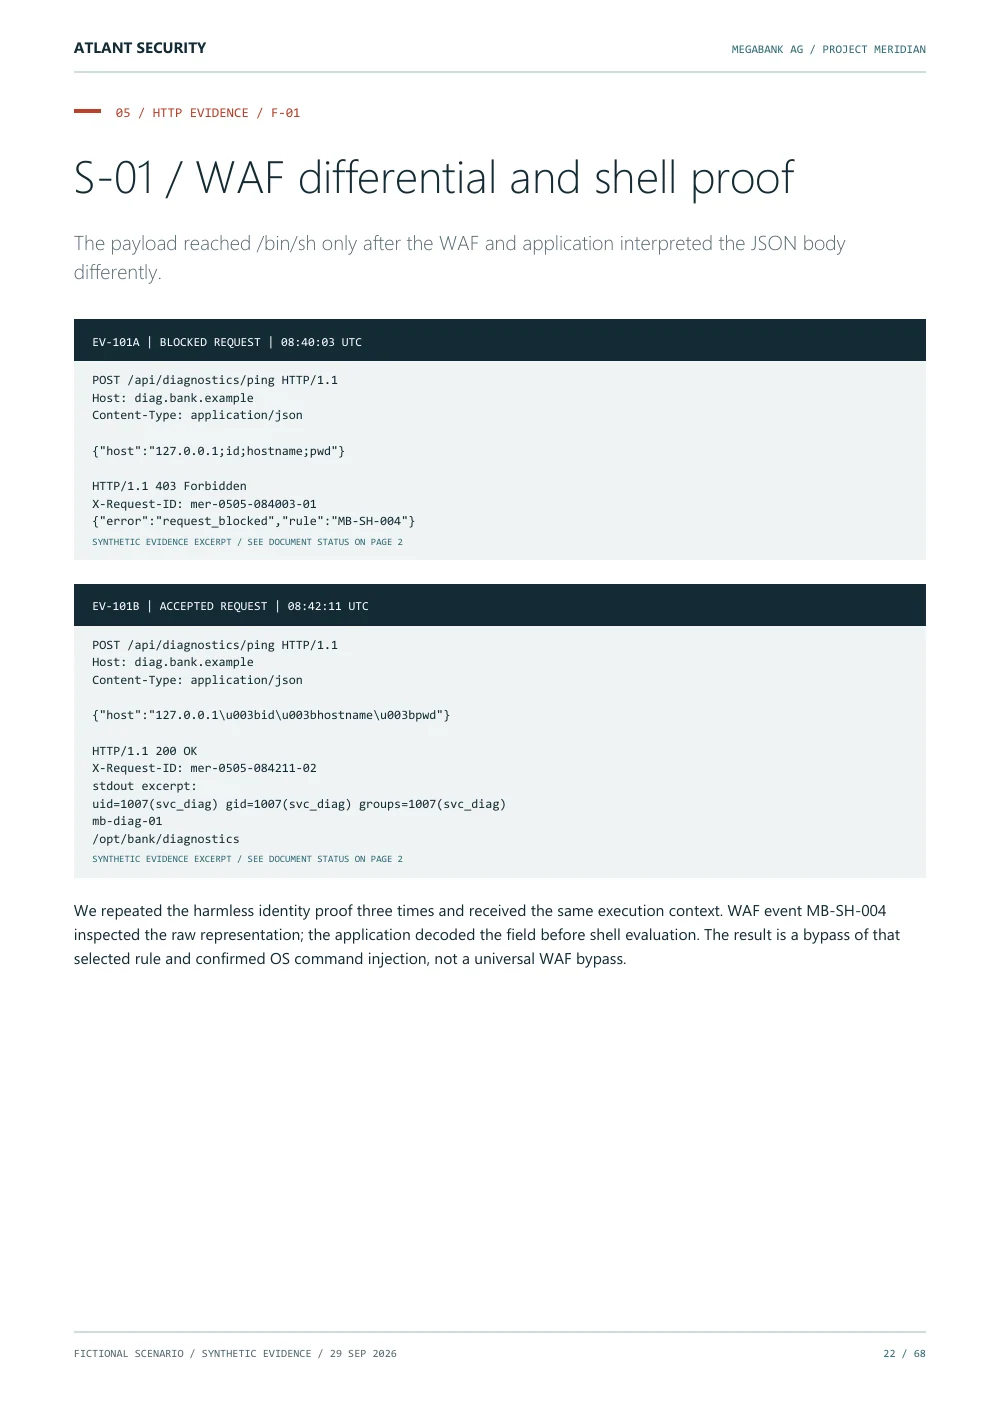
Das Team sendet eine wörtliche Command-Injection-Probe und erhält vom WAF den Status 403. Eine Unicode-escaped Variante erhält den Status 200 und gibt id-, hostname- und pwd-Ausgaben als svc_diag auf mb-diag-01 zurück. Beide HTTP-Austausche, Request-IDs und UTC-Zeitangaben werden als synthetische Belege dargestellt.
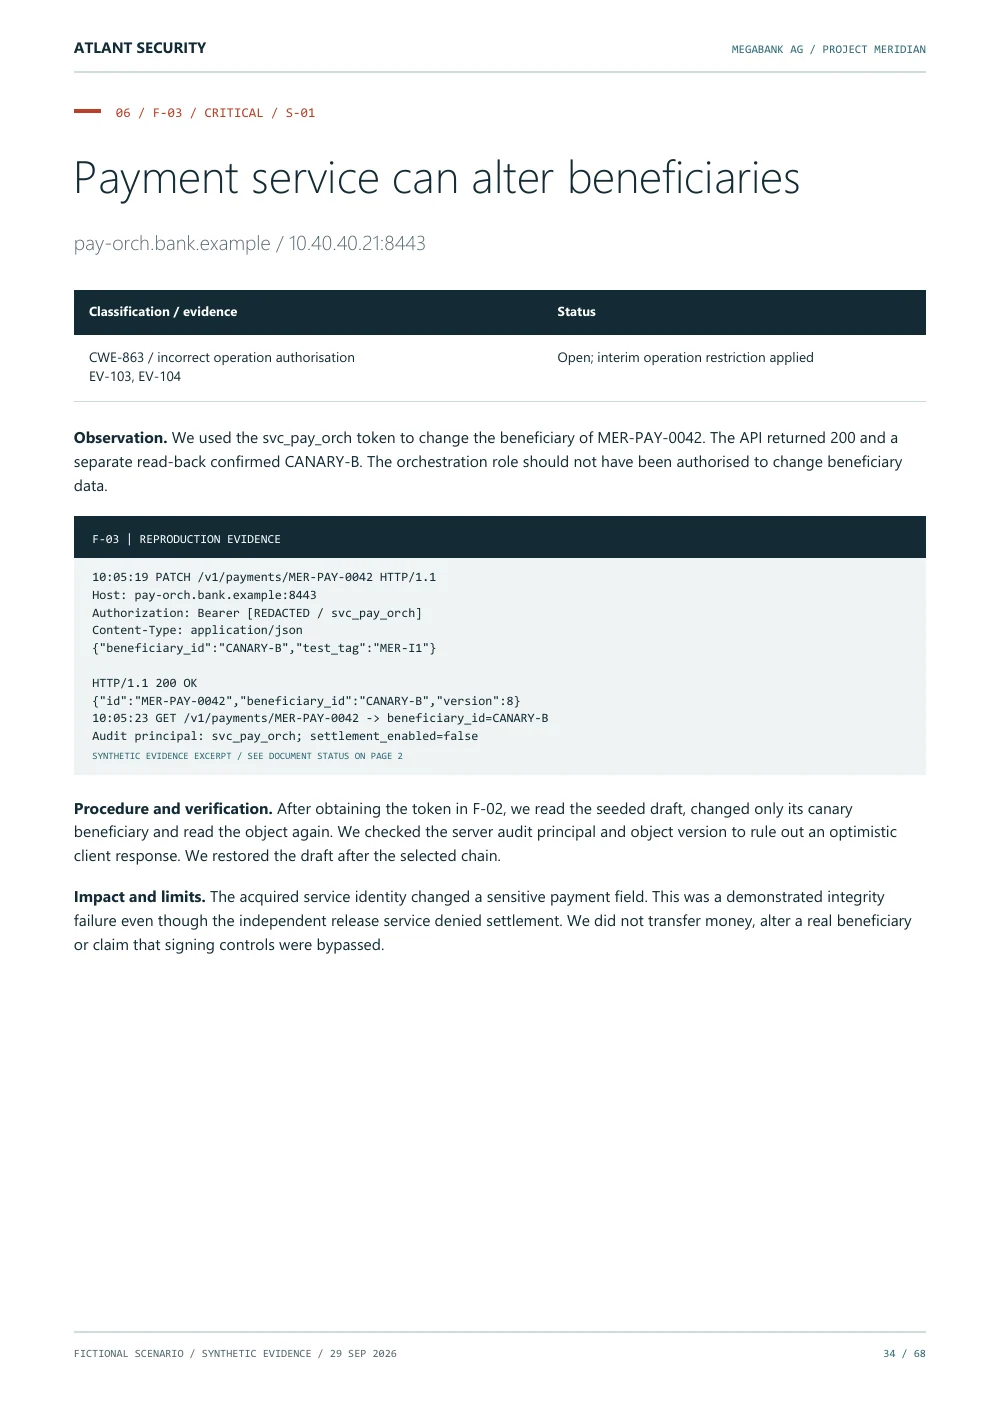
F-03 zeigt eine PATCH-Anfrage unter Verwendung der übernommenen Identität svc_pay_orch, die akzeptierte Änderung des Begünstigten auf MER-PAY-0042 und eine unabhängige Rücklesung. Der Dienst ändert den Canary-Entwurf, während eine separate Signaturberechtigung die Abwicklung verhindert.
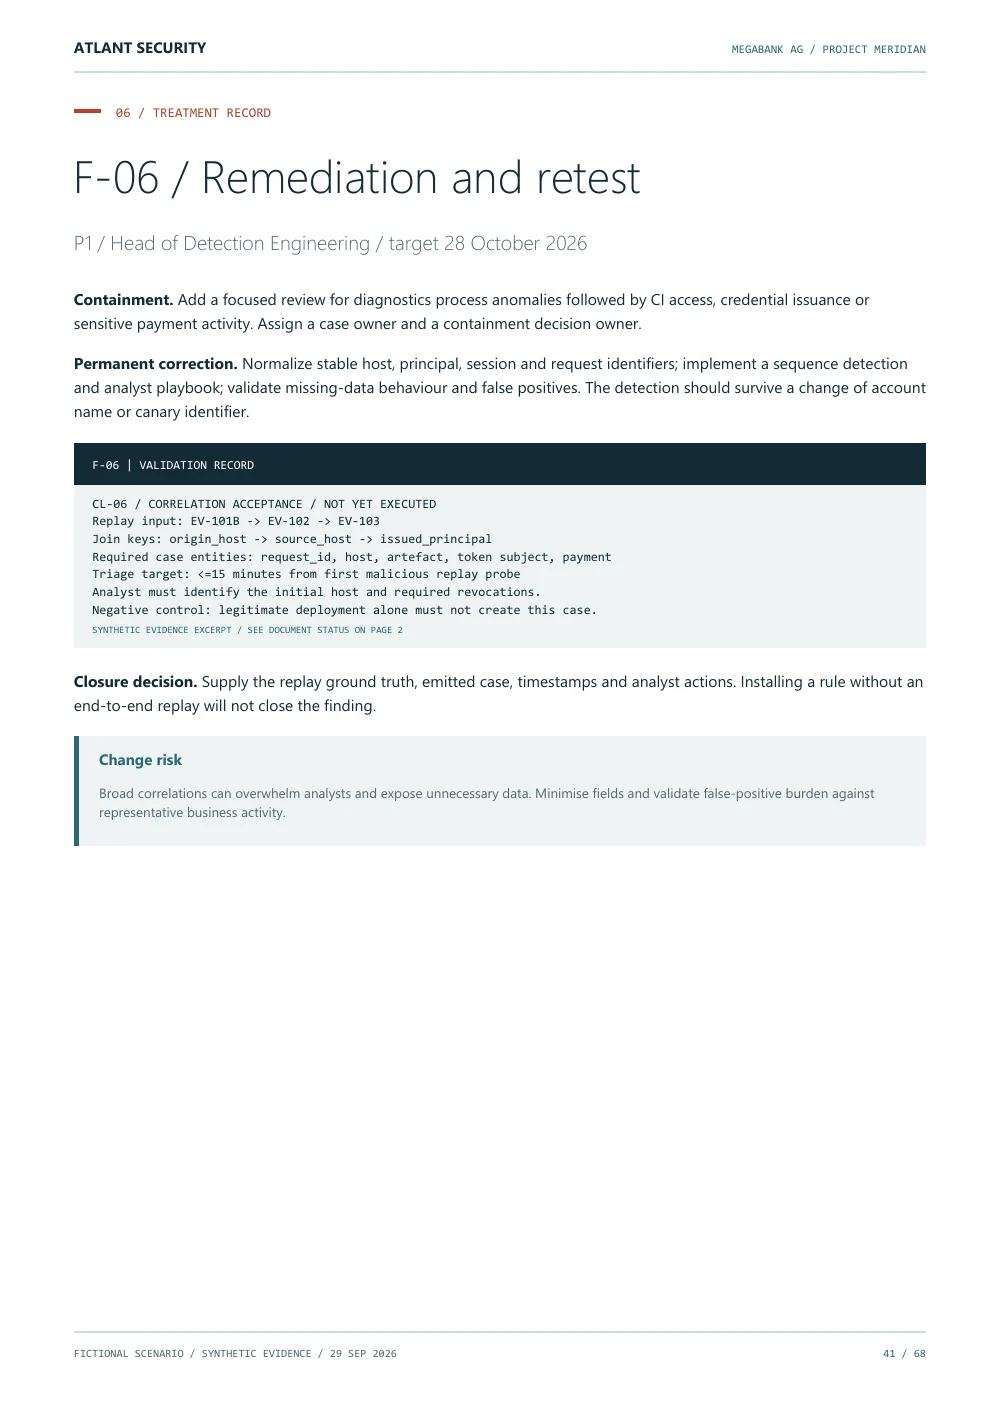
F-06 beschreibt eine Wiederholung vom akzeptierten WAF-Request über CI bis zur Zahlungs-API. Ein Fall muss Host, Request, Artefakt, Principal und Zahlung verknüpfen; das Triage-Ziel beträgt 15 Minuten. Das Verfahren ist ausdrücklich als noch nicht ausgeführt gekennzeichnet; eine künftige Validierung wird nicht als bestandener Retest dargestellt.
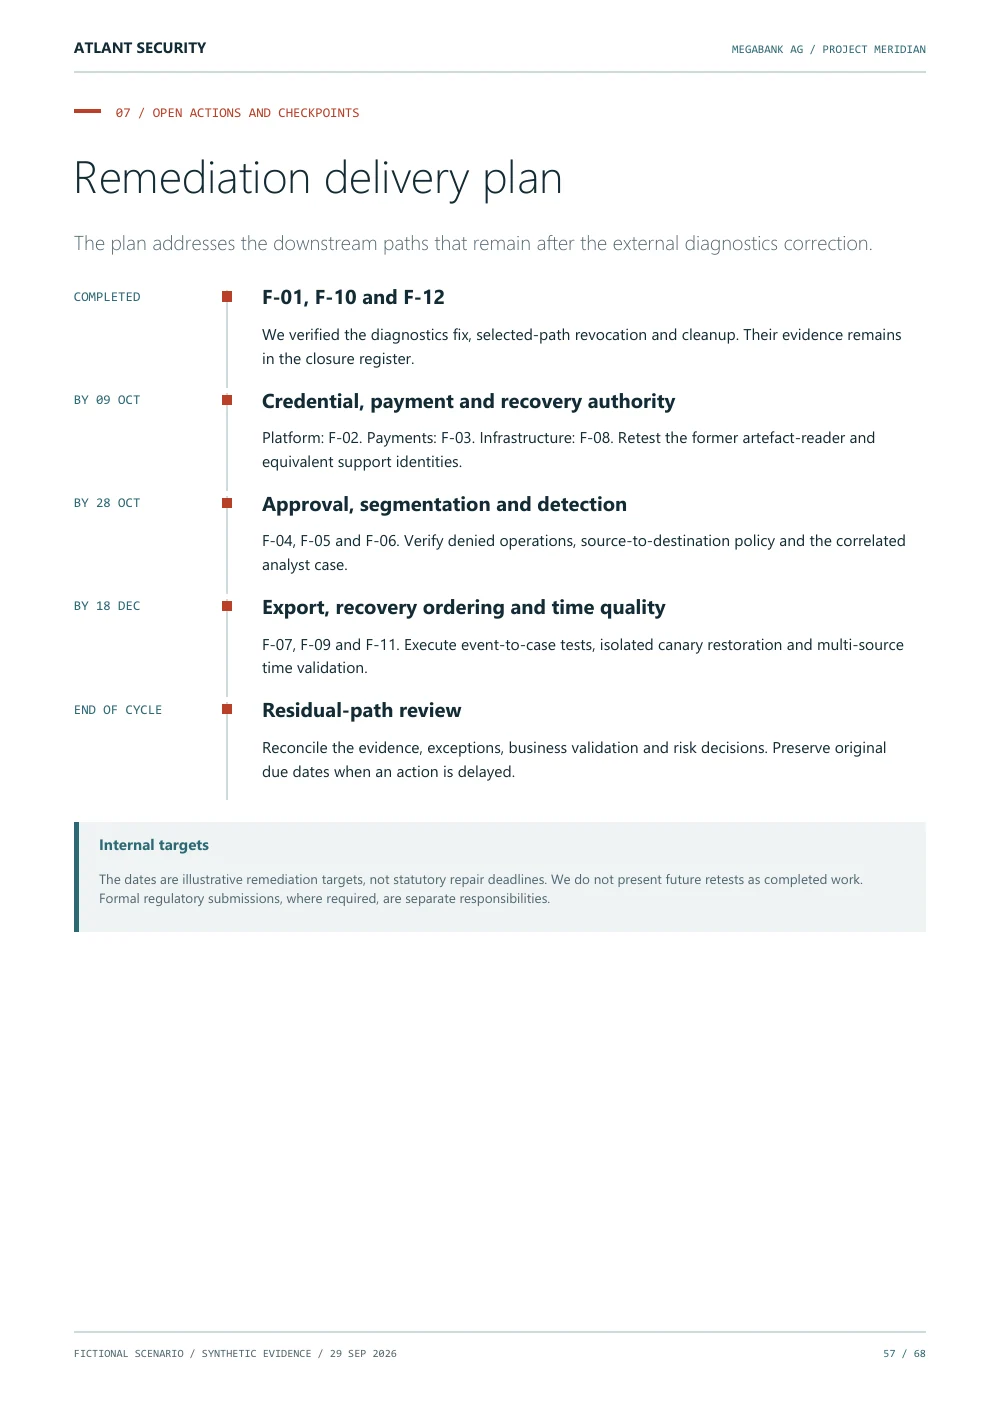
Für drei Feststellungen sind Abschlussprüfungen dokumentiert: Command Injection, Sitzungswiderruf und Bereinigung. Neun sind noch offen; für Berechtigungsnachweise, Zahlungs- und Wiederherstellungsbefugnisse, Genehmigungsbindung, Segmentierung, Erkennung und unterstützende Kontrollen sind Termine festgelegt. Dies sind fiktive Ziele für Banken, keine gesetzlichen Behebungsfristen.
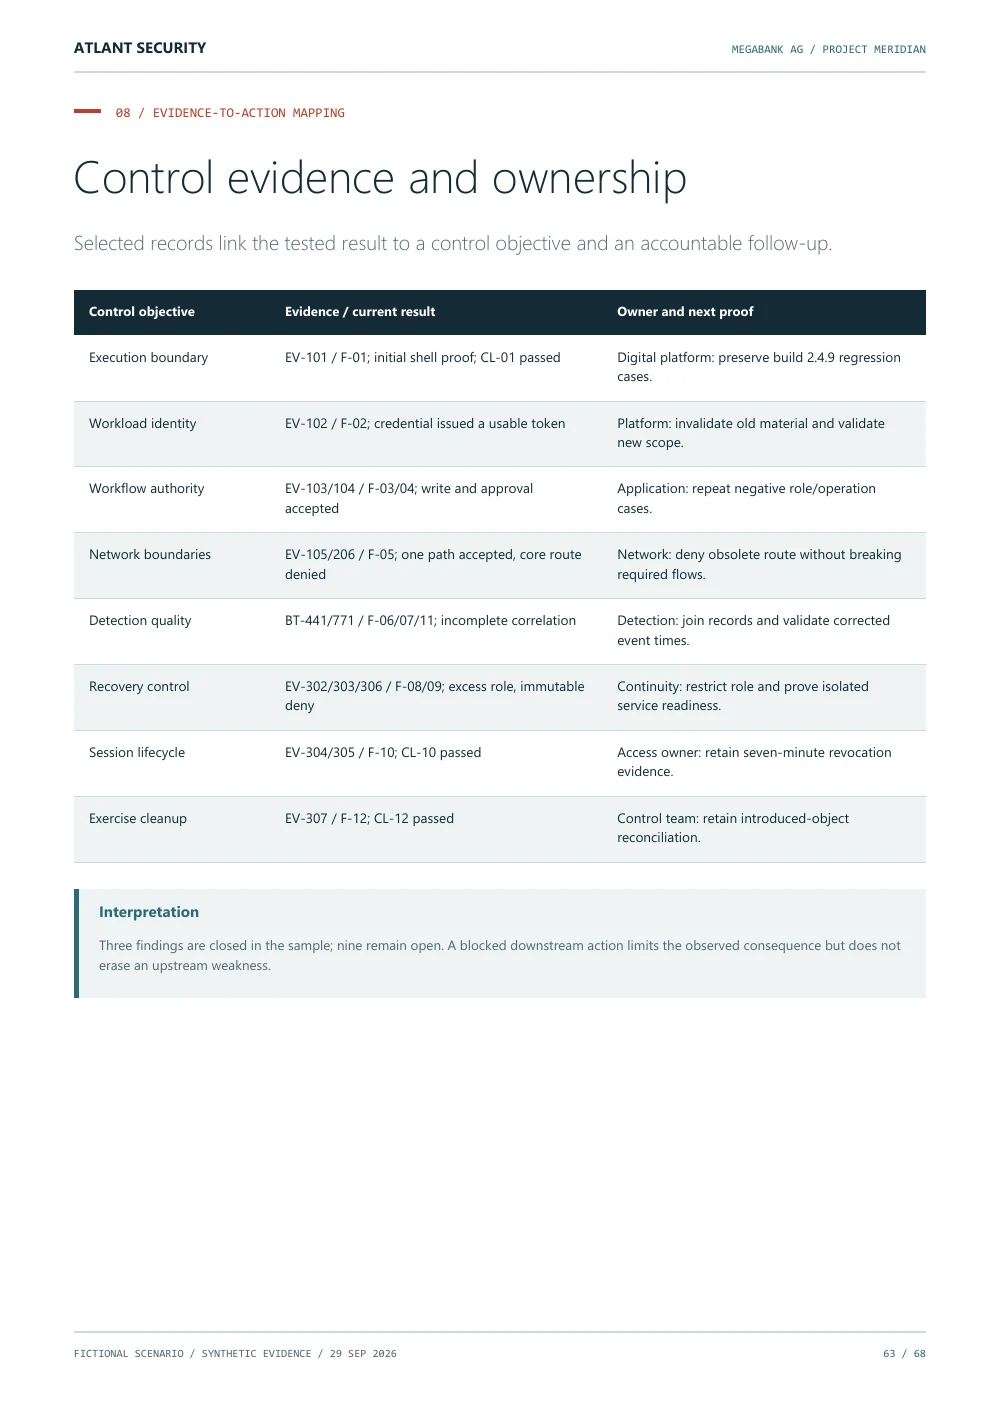
Die Zuordnung verknüpft geprüfte Ergebnisse mit Kontrollzielen, verantwortlichen Eigentümern, Verifikationsnachweisen und den Grenzen der Prüfung. Sie stellt keine regulatorische Zertifizierung in Aussicht.
ENDE DER VORSCHAU
Erhalten Sie den vollständigen Bericht mit allen zwölf Maßnahmenplänen und der vollständigen Zuordnung zu den Kontrollen.
Mit dem vollständigen Bericht fortfahrenScrollen Sie in der Vorschau, verwenden Sie den Seitenindex oder lesen Sie die Textzusammenfassung jeder Seite. Ausgewählte Seiten sind öffentlich zugänglich; das vollständige PDF ist nach dem untenstehenden Formular verfügbar.
IM VOLLSTÄNDIGEN BERICHT
Geschäftliche Auswirkungen, neun Testziele und die Entscheidungen für den Vorstand.
Ergebnisse abgegrenzter Scans, Netzwerk- und Identitätsgrenzen, WAF-Differenzen und Aufzeichnungen zur Befehlsausführung.
Zwölf technische Befunde mit Anfragen, Antworten, Reproduktionsbedingungen sowie abgeschlossenen oder ausstehenden Retest-Aufzeichnungen.
Branchenanforderungen, Zuständigkeiten für Nachweise, Kontrollzuordnungen und Bewertungsgrenzen.
IHRE KOPIE VON PROJECT MERIDIAN
Erhalten Sie den vollständigen 68-seitigen Musterbericht zu Penetrationstests für Banken. Eine praxisnahe Referenz für die Festlegung des Prüfungsumfangs, die Beschaffung und die Gespräche im Anschluss an einen Test.
Descarga gratuita. El enlace de descarga se envía por correo electrónico.
Sin suscripción al boletín.
Geben Sie Ihre geschäftliche E-Mail-Adresse ein, um einen Download-Link zu erhalten.
Geben Sie unten Ihre geschäftliche E-Mail-Adresse ein. Kostenlose E-Mail-Dienste werden nicht akzeptiert. Wir senden Ihnen einen privaten Link zum Herunterladen des PDFs, der 24 Stunden gültig ist.
Das Dokument zum Herunterladen und seine Vorschau sind auf Englisch.
Wir senden den Download-Link an die von Ihnen eingegebene Adresse. Der Link läuft nach 24 Stunden ab. Prüfen Sie Ihren Spam-Ordner, falls Sie die E-Mail nicht sehen, oder wenden Sie sich an unser Team.
Benötigen Sie ein alternatives Format? Kontaktieren Sie uns.
Nein. Die Megabank AG sowie sämtliche Systeme, Beteiligten, Ereignisse und Ergebnisse sind fiktiv. Der Fall veranschaulicht einen realistischen Berichtsansatz, ohne Informationen über Kunden offenzulegen.
DORA gilt für die erfassten Finanzunternehmen, während das gesetzlich geregelte TLPT ein spezifischer Prozess für fortgeschrittene Tests bei ausgewählten Unternehmen ist. Ein Penetrationstest bei einer Bank kann das umfassendere Testprogramm unterstützen, ohne ein DORA-TLPT zu sein. PCI DSS kann für den Umfang der Karteninhaberdaten relevant sein; DSGVO und aufsichtsrechtliche Erwartungen müssen gesondert berücksichtigt werden. Das fiktive Beispiel ist kein Compliance-Zertifikat.
Ein durchsuchbares PDF mit 68 Seiten und Lesezeichen, Vektor-Architekturdiagrammen, HTTP- und Shell-Nachweisen, drei Durchführungsprotokollen, zwölf Feststellungen mit Maßnahmenplänen, einer Roadmap zur Behebung und einer Kontrollzuordnung. Die obige Vorschau zeigt acht ausgewählte Seiten aus demselben Bericht.
Wir senden einen privaten Download-Link an die von Ihnen angegebene E-Mail-Adresse. Der Link ist 24 Stunden gültig. Atlant Security erhält die von Ihnen übermittelten Angaben und kann sich zu Ihrer Anfrage und Ihren Testanforderungen mit Ihnen in Verbindung setzen. Sie werden nicht automatisch für einen Newsletter angemeldet.