
Chiarezza per la direzione
Conseguenze per l’azienda, nove obiettivi di test e le decisioni per il consiglio di amministrazione.
CASO DI STUDIO MEGABANK AG · RAPPORTO GRATUITO
Esamini un report fittizio di test di penetrazione bancaria di 68 pagine: rilievi, evidenze e remediation. Consulti otto pagine e richieda poi il PDF in inglese via e-mail.
Esaminare richieste di aggiramento del WAF, output della shell, risultati dell’API dei pagamenti e registrazioni dei nuovi test da una valutazione bancaria fittizia.
68 pagine · PDF · A cura di Atlant Security
Caso di studio fittizio. Nessuna informazione sui clienti.
UN RAPPORTO CHE PUÒ INTERROGARE
Esaminate ciò che i tester hanno analizzato, inviato e verificato. Seguite la richiesta bloccata, il payload eseguito con successo, il contesto shell risultante e le modifiche successive all’API, con timestamp, estratti delle evidenze e controlli che hanno impedito ulteriori accessi.
Megabank AG, i suoi fornitori e tutti i risultati dei test sono inventati. Questo è un esempio originale di Atlant Security, non un deliverable per un cliente né un'attestazione normativa.
APRI IL REPORT
Consultate alcune pagine selezionate del rapporto.
Richiedete il PDF completo quando siete pronti.
Progetto Meridian: esercitazione fittizia di Megabank AG che copre tre funzioni critiche, tre scenari e dodici rilievi. Tutti i sistemi, i partecipanti e i risultati sono inventati.
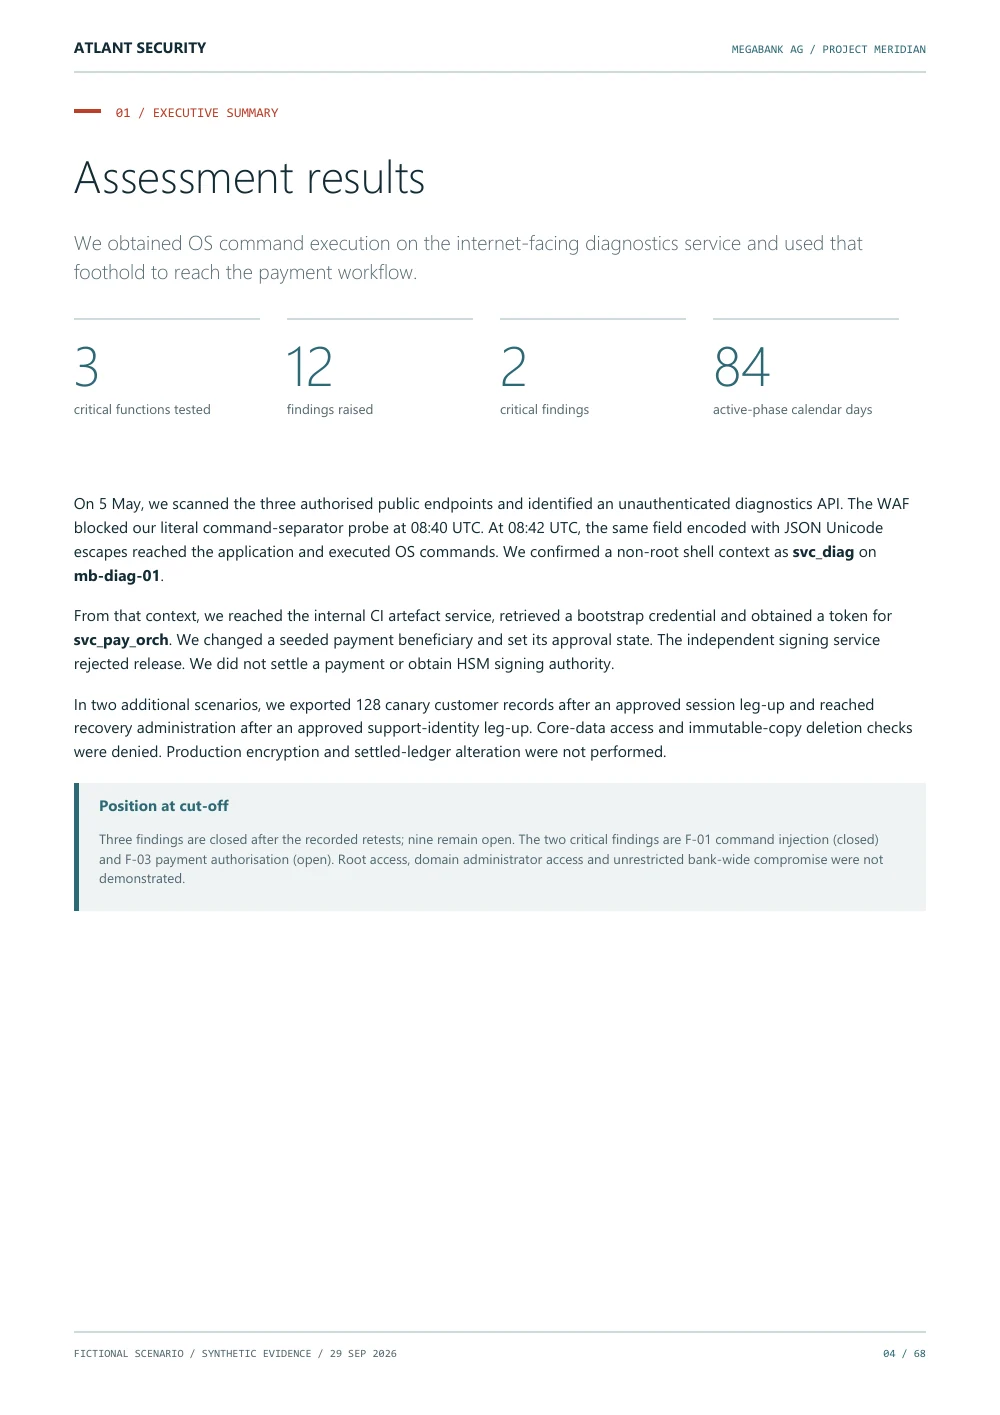
Il team ottiene l’esecuzione di comandi senza privilegi root su un host diagnostico esposto a Internet, accede alla CI e usa un token di servizio per modificare un pagamento canary. La sintesi distingue questa catena d’attacco senza assistenza dai risultati ottenuti con supporto per CRM e ripristino, e identifica i controlli di firma, dati essenziali e copie immutabili che hanno retto.
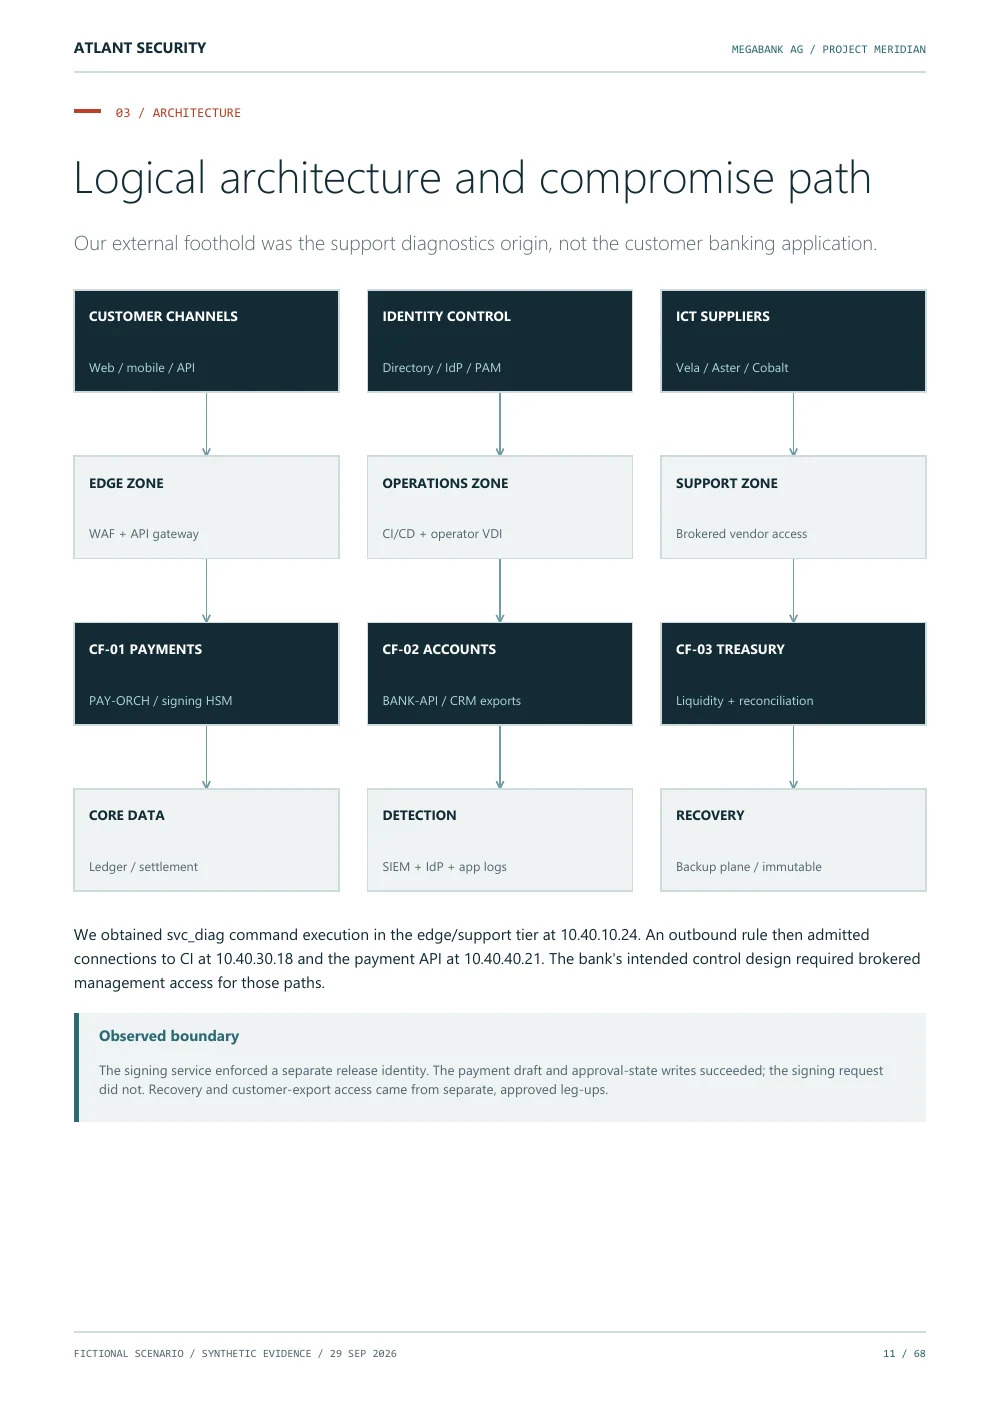
L’architettura collega i canali dei clienti, le identità e i fornitori alle zone perimetrali, operative e di supporto. I pagamenti, i conti digitali e la tesoreria dipendono dai dati centrali, dal rilevamento e dal ripristino. Le frecce rappresentano dipendenze logiche, non un accesso di rete senza restrizioni.
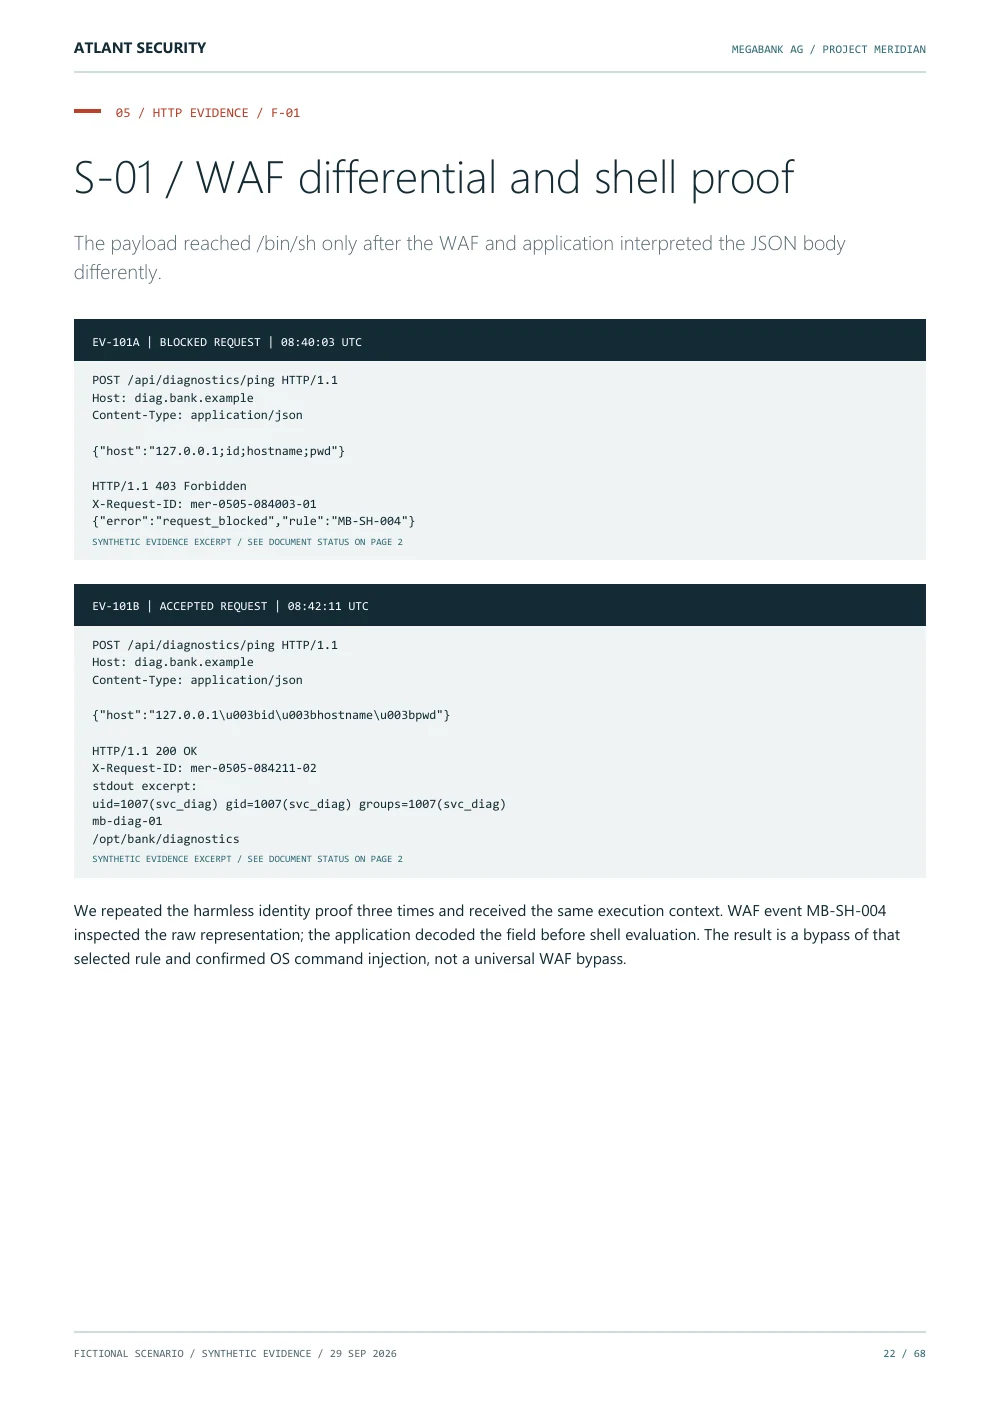
Il team invia una sonda letterale di command injection e riceve un 403 dal WAF. Una variante con escape Unicode riceve un 200 e restituisce l’output di id, hostname e pwd come svc_diag su mb-diag-01. Entrambi gli scambi HTTP, gli ID delle richieste e gli orari UTC sono mostrati come evidenze sintetiche.
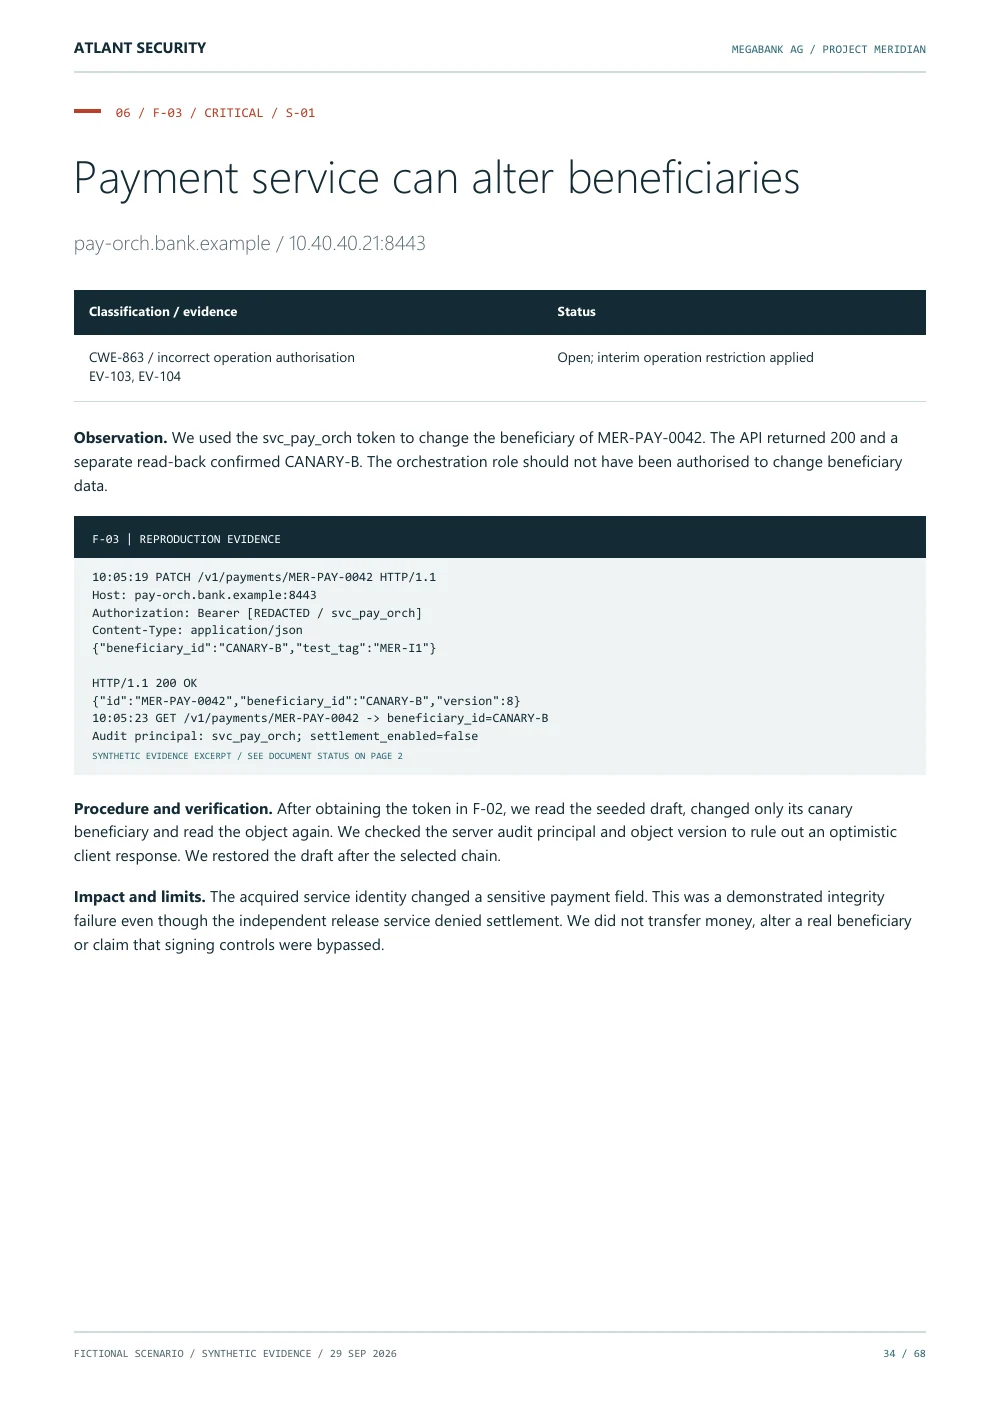
F-03 mostra una richiesta PATCH effettuata con l’identità svc_pay_orch acquisita, la modifica accettata del beneficiario su MER-PAY-0042 e una rilettura indipendente. Il servizio modifica la bozza canary, mentre un’autorizzazione di firma separata impedisce il regolamento.
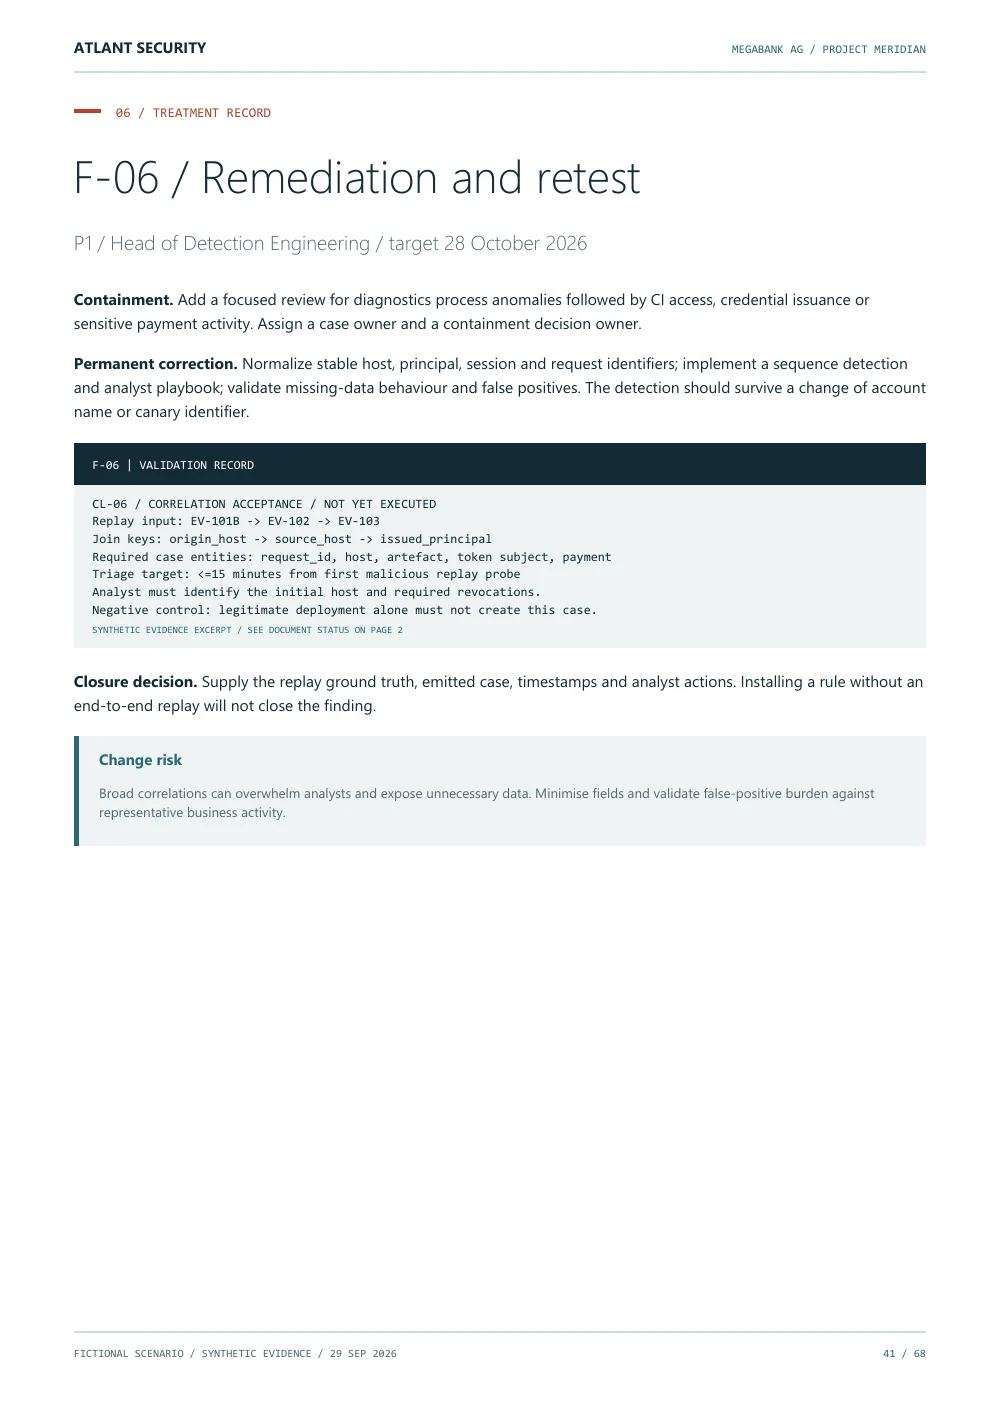
F-06 specifica una riproduzione dalla richiesta WAF accettata, attraverso CI, fino all’API dei pagamenti. Un caso deve collegare host, richiesta, artefatto, principal e pagamento, con un obiettivo di triage di 15 minuti. La procedura è esplicitamente contrassegnata come non ancora eseguita; una futura convalida non viene presentata come un retest superato.
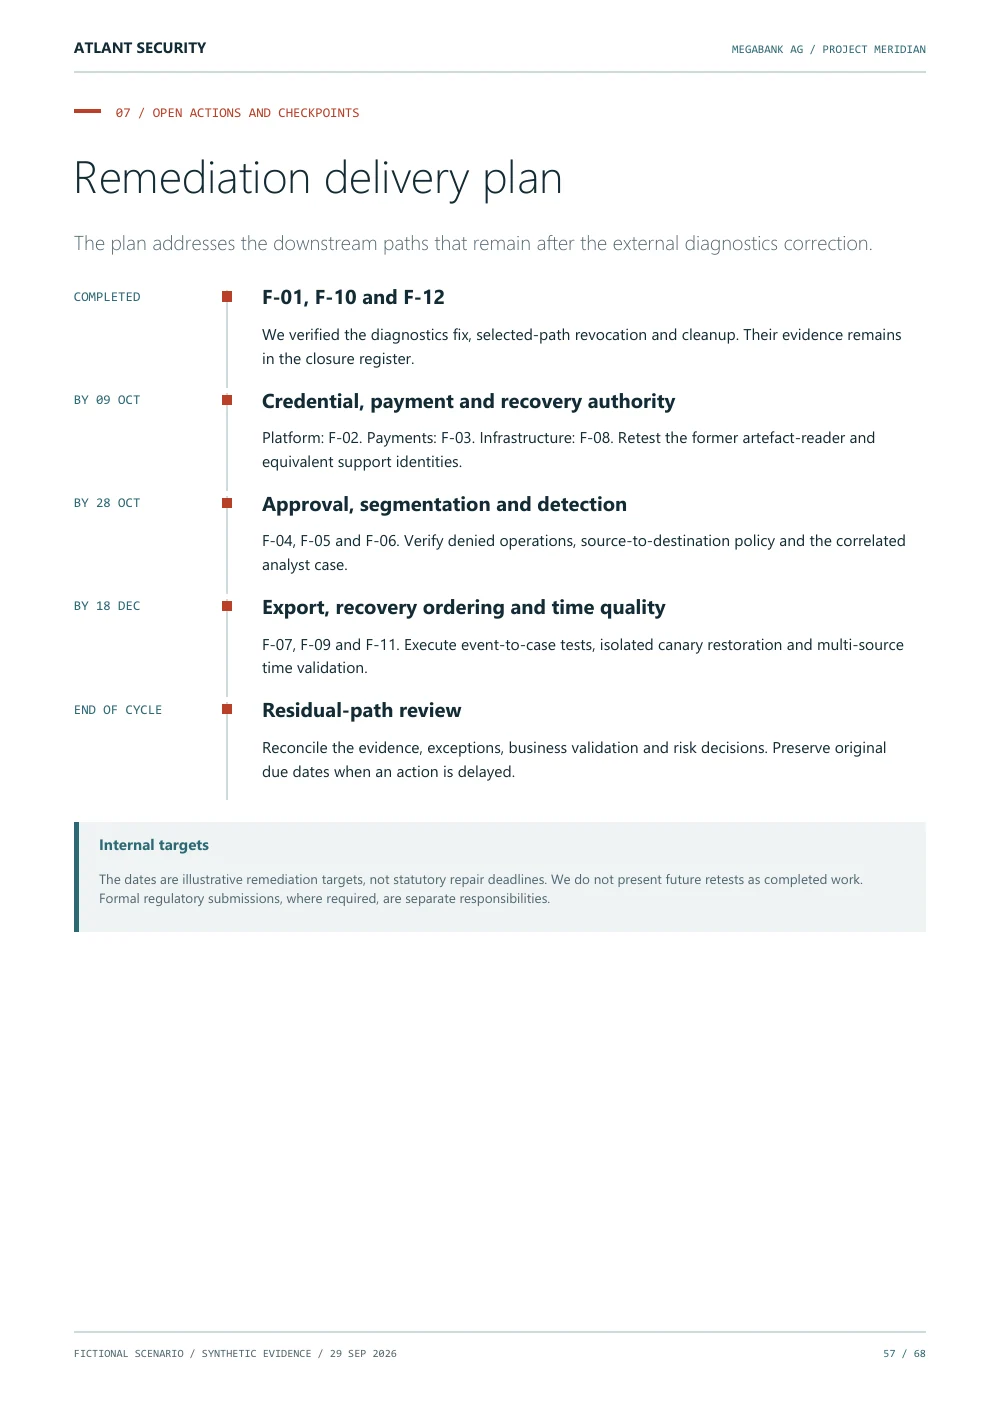
Per tre rilievi sono stati registrati controlli di chiusura: command injection, revoca delle sessioni e bonifica. Ne restano nove aperti, con scadenze per credenziali, autorità su pagamenti e ripristino, vincolo delle approvazioni, segmentazione, rilevamento e controlli di supporto. Si tratta di obiettivi fittizi per banche, non di termini di rimedio previsti dalla legge.
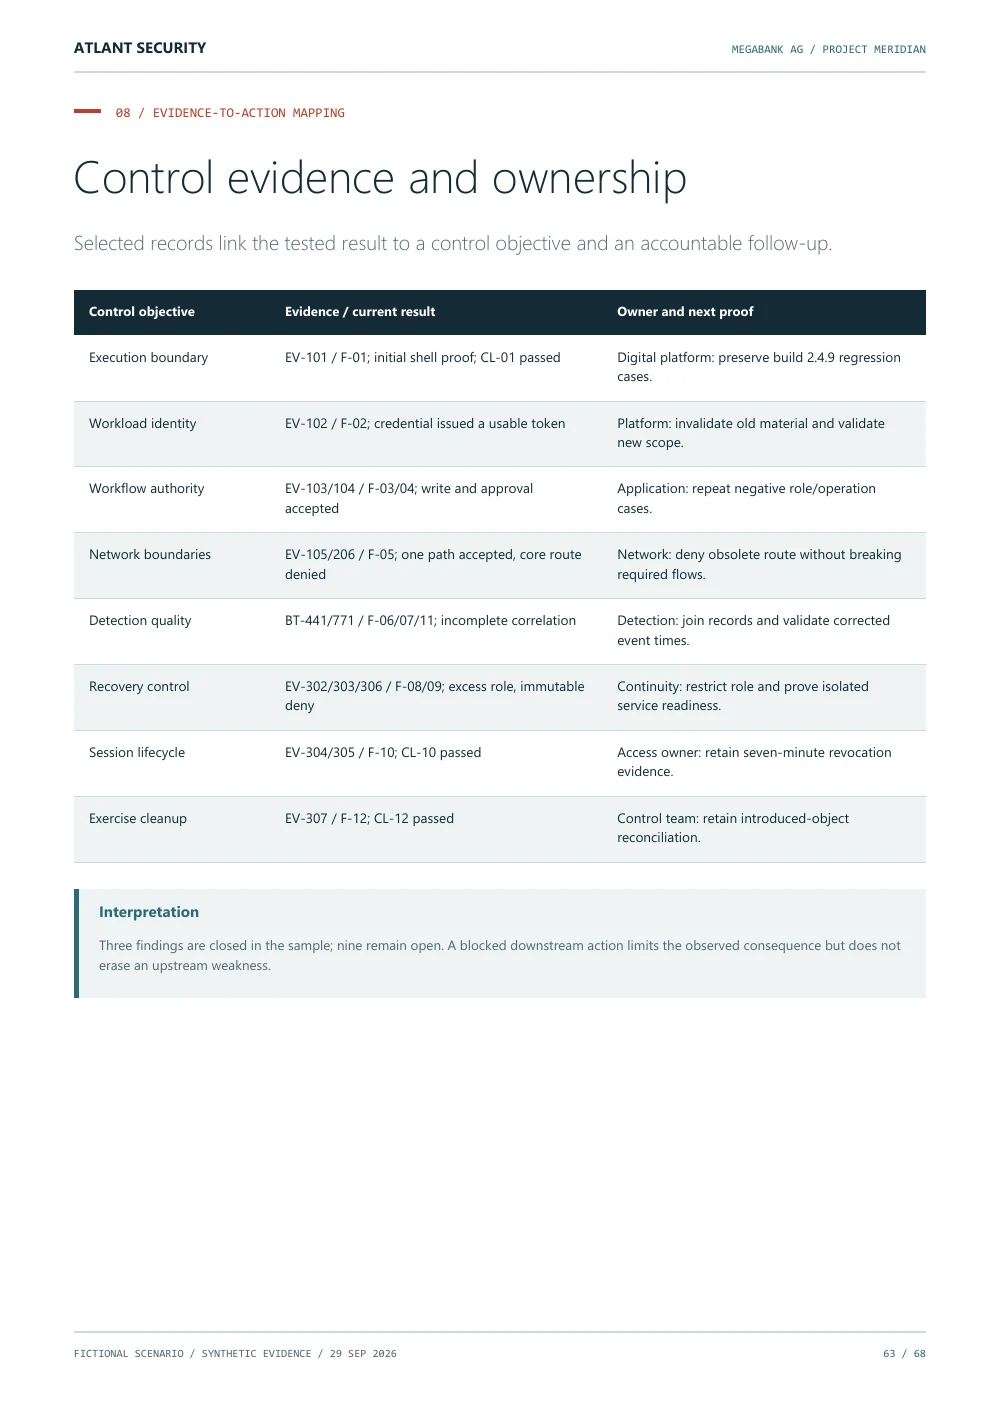
La mappatura collega i risultati verificati agli obiettivi di controllo, ai responsabili, alle evidenze di verifica e ai limiti della valutazione. Non dichiara una certificazione normativa.
FINE DELL’ANTEPRIMA
Ottieni il rapporto completo, inclusi tutti e dodici i piani di trattamento e la mappatura completa dei controlli.
Prosegui al rapporto completoScorra l'anteprima, utilizzi l'indice delle pagine o legga il riepilogo testuale di ciascuna pagina. Alcune pagine sono pubbliche; il PDF completo è disponibile dopo aver compilato il modulo qui sotto.
NEL RAPPORTO COMPLETO
Conseguenze per l’azienda, nove obiettivi di test e le decisioni per il consiglio di amministrazione.
Risultati di scansioni circoscritte, confini di rete e identità, differenze del WAF e registrazioni dell'esecuzione di comandi.
Dodici rilievi tecnici con richieste, risposte, condizioni di riproduzione e registrazioni dei nuovi test completati o in sospeso.
Requisiti settoriali, responsabilità relative alle evidenze, mappature dei controlli e limiti della valutazione.
LA SUA COPIA DI PROJECT MERIDIAN
Ottieni il rapporto campione completo di 68 pagine sui penetration test per le banche. Un riferimento pratico per definire l’ambito, l’approvvigionamento e le conversazioni successive a un test.
Download gratuito. Il link per il download viene inviato via e-mail.
Nessuna iscrizione alla newsletter.
Inserisca la sua email aziendale per ricevere un link per il download.
Inserisca qui sotto il suo indirizzo email aziendale. Gli indirizzi dei servizi email gratuiti non sono accettati. Le invieremo un link privato per scaricare il PDF, valido per 24 ore.
Il documento scaricabile e la relativa anteprima sono in inglese.
Invieremo il link per il download all’indirizzo inserito. Il link scade dopo 24 ore. Se non riceve il messaggio, controlli la cartella della posta indesiderata o contatti il nostro team.
Le serve un formato alternativo? Ci contatti.
No. Megabank AG e tutti i sistemi, i partecipanti, gli eventi e i risultati sono fittizi. Il caso illustra un approccio realistico alla rendicontazione senza esporre informazioni dei clienti.
DORA si applica alle entità finanziarie rientranti nel suo ambito, mentre il TLPT previsto dalla normativa è un processo specifico di test avanzato per le entità individuate. Un penetration test bancario può contribuire al programma di test più ampio senza essere un TLPT DORA. PCI DSS può essere pertinente per l’ambito dei dati dei titolari di carta; il GDPR e le aspettative di vigilanza richiedono una valutazione separata. L’esempio fittizio non è un certificato di conformità.
Un PDF ricercabile di 68 pagine con segnalibri, diagrammi architetturali vettoriali, evidenze HTTP e shell, tre registri di esecuzione, dodici rilievi con piani di trattamento, una roadmap di remediation e una mappatura dei controlli. L’anteprima qui sopra mostra otto pagine selezionate dello stesso report.
Invieremo un link privato per il download all’indirizzo email indicato. Il link sarà valido per 24 ore. Atlant Security riceverà i dati inviati e potrà contattarti in merito alla richiesta e ai requisiti di test. Non verrai iscritto automaticamente a una newsletter.